
資訊與隱私安全
資訊與網路安全治理架構
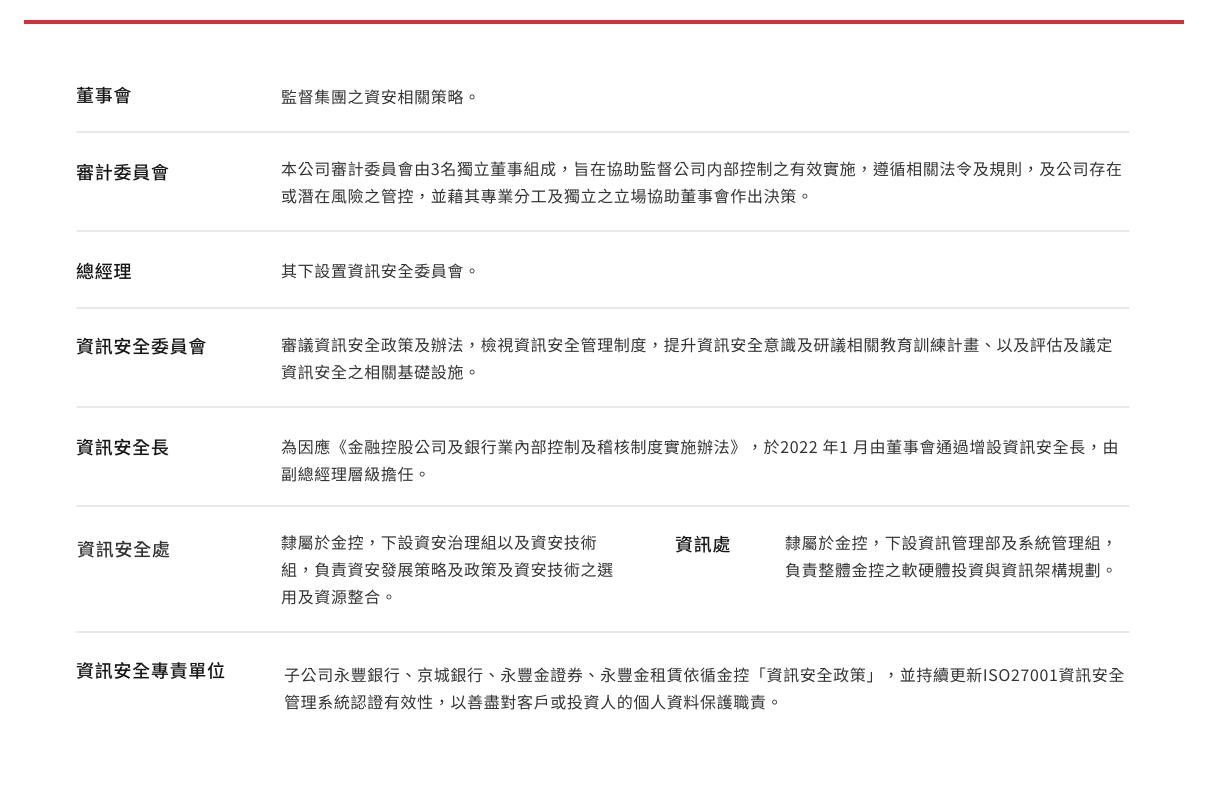
永豐金控具備完整之資訊與網路安全治理架構,董事會為監督集團資訊安全相關策略最高權責單位,並由具資訊安全相關背景之葉奇鑫董事負責監督集團之資安相關策略。總經理下設置「資訊安全委員會」,作為管理資訊安全之最高單位,另有「資訊安全處」及「資訊處」,綜整金控及子公司相關之資安相關的政策、技術與資源之整合,並由資訊安全處每半年向審計委員會及董事會報告資訊安全執行現況。
此外,為因應「金融控股公司及銀行業內部控制及稽核制度實施辦法」,永豐金控、永豐銀行、永豐金證券及京城銀行皆由董事會通過設立資訊安全長,由副總經理層級擔任;永豐銀行、永豐金證券及京城銀行均將年度資訊安全整體執行情形納入內部控制制度聲明書,並由該公司董事長、總經理、總稽核、資訊安全長、總機構法令遵循主管聯名出具內部控制制度聲明書。
永豐金控之資訊與網路安全治理架構與權責分工
資安風險及脆弱度評估
為加強永豐金控內部的資訊安全防護能力,金控及子公司內部依不同頻率進行資安風險及其脆弱度的評估,了解系統及內部控制中潛在的資安相關威脅。
永豐金控資安管理落實作為
| 項目 | 頻率 | 主要內容 |
|---|---|---|
| 檢核資安日報表 | 每日 | 透過檢核資安報表發掘潛在資安事件,降低威脅與影響 |
| 中文社群媒體高階主管偽冒偵測週報 | 每周 | 持續監控中文社群媒體金融詐騙案件討論區貼文及回帖內容中是否含有高階主管偽冒資訊 |
| 召開資安戰情中心月會 | 每月 |
|
| 召開資訊安全交流會議 | 每月 | 檢視金控及子公司資訊安全防護機制及計畫等 |
| 審查弱掃報告 | 每季 | 審查網頁及主機弱點掃描報告及追蹤弱點修補執行進度,並持續追蹤弱點修補,強化資安能量 |
| 審查滲透測試報告 | 每半年 | 針對網頁及SWIFT執行滲透測試,並追蹤修補弱點執行進度,強化資安能量 |
資安事件通報處理流程圖

專業培訓及教育訓練
為強化內部之資訊安全思維,永豐金控每年針對全體同仁實施資安線上教育訓練,課程內容包括資安基本概念、資訊安全相關趨勢說明、社交工程手法介紹、內部規範宣導、資訊安全意識培養等,並已將資訊安全之遵循程度納入員工績效評估項目。
2025年永豐金控員工資安教育訓練執行情形
| 子公司 | 對象 | 教育訓練成果 |
|---|---|---|
| 永豐銀行 | 資安專責人員 | 依規範完成 15 小時以上資訊安全專業課程訓練或職能訓練,2025年共持有69 張有效專業證照及 171張上課證明。 |
| 一般人員 | 總機構、國內外營業單位、資訊單位、財務保管單位及其他管理單位之人員,依規範完成 3 小時以上資訊安全宣導教育訓練,課後並進行社交工程演練,社交工程演練通過比例98.92%,對於未通過社交工程演練同仁,則加強相關教育訓練並以考試通過驗證。 | |
| 永豐金證券 | 資安專責人員 | 依證券商內部控制制度標準規範完成 15 小時以上之資訊安全專業課程訓練或職能訓練並通過評量, 2025年共持有19 張專業證照及 15 張上課證明。 |
| 一般人員 | 依證券商內部控制制度標準規範,對其他使用資訊系統之從業人員完成 3 小時以上資訊安全宣導教 育訓練,社交工程演練通過比例 98.76%,對於未通過社交工程演練同仁,則加強相關教育訓練並以考試通過驗證。 | |
| 京城銀行 | 資安專責人員 | 依規範完成15小時以上資訊安全專業課程訓練或職能訓練,2025年共持有5張有效專業證照及6張上課證明。 |
| 一般人員 | 總機構、營業單位、資訊單位、財務保管單位及其他管理單位之人員,依規範完成3小時以上資訊安全宣導教育訓練,課後並進行社交工程演練,社交工程演練通過比例98.89%,對於未通過社交工程演練同仁及其所屬單位主管,則加強相關教育訓練及撰寫報告。 |
資安弱點/漏洞測試
針對伺服器、網頁應用程式服務與網路基礎設施,進行弱點辨識、分類與優先順序排序等評估程序。透過自動化工具或人工檢查,找出系統中可能被攻擊者利用的安全漏洞,並根據漏洞的嚴重性、可利用性及潛在影響進行分級。分析結果有助於企業了解現有資安風險,由資安團隊提供相關檢測掃描報告,及專業修補建議,使設備負責人進行相關修補,以降低資安風險,並提升行內資訊安全防護能力與韌性,並符合法規與主管機關的要求。
針對資安管理系統的內部稽核
永豐金控及各子公司除定期執行內部控制機制,辦理法令遵循自評及自行查核外,稽核單位亦定期/不定期查核各單位對於資訊安全落實情形。
資訊安全管理制度驗證
子公司永豐銀行、京城銀行、永豐金證券、永豐金租賃依循金控「資訊安全政策」,並持續更新ISO27001 資訊安全管理系統認證有效性,以善盡對客戶或投資人的個人資料保護職責。
員工可通報資安事件、漏洞、可疑活動的通報流程
永豐金控建立明確的通報機制,要求員工發現資安事件、弱點或可疑活動時,立即通報資訊安全單位,由資安單位依事件嚴重程度分級處理,必要時升級通報至高階管理層或主管機關,並全程記錄與追蹤處理進度,確保風險能及時掌握與有效應對。